Domain godspeed-bikes.de kaufen?
Wir ziehen mit dem Projekt
godspeed-bikes.de um.
Sind Sie am Kauf der Domain
godspeed-bikes.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain godspeed-bikes.de kaufen?
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **

Ähnliche Suchbegriffe für Photoelectric-Detection-on-Derived
Top-Angebote
Produkte zum Begriff Photoelectric-Detection-on-Derived:
-
Kaspersky Endpoint Detection and Response Optimum Add-onKaspersky Endpoint Detection and Response Optimum Add-on: Erweiterter Schutz für Ihre Endgeräte In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen Cyberbedrohungen ausgesetzt. Um diesen effektiv zu begegnen, bietet das Kaspersky Endpoint Detection and Response (EDR) Optimum Add-on eine umfassende Lösung zur Erkennung und Abwehr von Bedrohungen auf Endgeräten. Dieses Add-on erweitert die Funktionalitäten bestehender Kaspersky-Sicherheitslösungen und bietet einen proaktiven Schutz vor modernen Angriffen. Überblick über das Kaspersky EDR Optimum Add-on Das Kaspersky EDR Optimum Add-on wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Es integriert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen des Kaspersky EDR Optimum Add-ons Erweiterte Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an. Bitte beachten Sie, dass für die Nutzung des Kaspersky EDR Optimum Add-ons eine stabile Internetverbindung erforderlich ist, insbesondere für Updates und den Zugriff auf Bedrohungsinformationen.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response Expert Add-onKaspersky Endpoint Detection and Response Expert Add-on Maximale Sicherheit für Ihre IT-Infrastruktur Kaspersky Endpoint Detection and Response Expert Add-on – kurz Kaspersky EDR Expert – ist eine leistungsstarke Cloud-Lösung, die speziell entwickelt wurde, um die IT-Infrastruktur von Unternehmen vor hochkomplexen Cyberbedrohungen zu schützen. Diese moderne Sicherheitslösung vereint automatische Bedrohungserkennung mit effektiven Reaktionsmöglichkeiten, um gezielte Angriffe wie neue Exploits, Ransomware, Fileless-Angriffe und Methoden, die legitime Systemwerkzeuge missbrauchen, erfolgreich abzuwehren. Kaspersky EDR Expert überwacht und analysiert den Fortschritt von Bedrohungen in Echtzeit und stellt Sicherheitsbeauftragten oder Administratoren detaillierte Informationen über potenzielle Angriffe zur Verfügung. So kann eine zeitnahe manuelle Reaktion erfolgen oder es werden vordefinierte automatische Maßnahmen aktiviert, um Schäden zu verhindern. Zusätzlich bietet die Lösung Funktionen für die Entwicklung benutzerdefinierter Regeln und ermöglicht umfassendes Threat Hunting , um mögliche Schwachstellen proaktiv aufzuspüren. Die wichtigsten Komponenten im Überblick 1. EPP-Anwendungen (Endpoint Protection Platform) Die Kaspersky EPP-Anwendungen, die die Funktionalität von Kaspersky EDR Expert unterstützen, werden auf separaten Geräten innerhalb der IT-Infrastruktur des Unternehmens installiert. Diese Anwendungen überwachen kontinuierlich: Prozesse, die auf den geschützten Geräten ablaufen Geöffnete Netzwerkverbindungen Veränderte oder neu erstellte Dateien Durch diese lückenlose Überwachung wird sichergestellt, dass verdächtige Aktivitäten umgehend erkannt und gestoppt werden können. 2. Zentrale Verwaltung der Netzwerksicherheit Über die Kaspersky Security Center Cloud Console können Administratoren die gesamte Netzwerksicherheit zentral steuern. Folgende Funktionen stehen zur Verfügung: Festlegung und Überwachung von Sicherheitsrichtlinien Überwachung und Analyse von Sicherheitsvorfällen Zentrale Verteilung von Software-Updates und Patches 3. Kaspersky Security Center Network Agent Der Kaspersky Security Center Network Agent stellt die Verbindung zwischen dem Administrationsserver und den Kaspersky-Anwendungen auf den Netzwerkgeräten her. Dadurch können Informationen in Echtzeit übertragen und Sicherheitsmaßnahmen unmittelbar eingeleitet werden. 4. Threat Intelligence Kaspersky EDR Expert nutzt die Infrastruktur des Kaspersky Security Network (KSN) , um auf eine umfangreiche Wissensdatenbank zuzugreifen. Diese enthält Informationen über die Reputation von Dateien, Webressourcen und Software. Die Vorteile: Schnellere Reaktionen auf Bedrohungen Verbesserte Leistung der Schutzkomponenten Reduzierte Anzahl von Fehlalarmen Für Kaspersky EDR Expert kommt das Kaspersky Private Security Network (KPSN) zum Einsatz, das Daten regional speichert und nicht an das öffentliche KSN weitergibt. Unterstützte Versionen für Kaspersky Endpoint Detection and Response Expert Produkt Unterstützte Version Kaspersky Security Center Cloud Console Aktuelle Version (Cloud-basiert, keine spezifische Nummer) Kaspersky Security Center Network Agent 13.2.2 Kaspersky Endpoint Security for Windows 11.8 oder höher108,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Managed Detection and Response Optimum Add-onKaspersky Managed Detection and Response Optimum Add-on – Erweiterter Schutz für Unternehmen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen Cyberbedrohungen ausgesetzt. Das **Kaspersky Managed Detection and Response (MDR) Optimum Add-on** bietet eine erweiterte Sicherheitslösung, die proaktive Bedrohungserkennung und -abwehr kombiniert, um Unternehmen vor modernen Cyberangriffen zu schützen. Überblick über das Kaspersky MDR Optimum Add-on Das Kaspersky MDR Optimum Add-on ist eine Erweiterung der bestehenden Sicherheitslösungen von Kaspersky und wurde speziell entwickelt, um Unternehmen einen umfassenden Schutz vor fortschrittlichen Bedrohungen zu bieten. Es kombiniert automatisierte Erkennungsmechanismen mit menschlicher Expertise, um Bedrohungen frühzeitig zu identifizieren und effektiv darauf zu reagieren. :contentReference[oaicite:0]{index=0} Hauptfunktionen Rund-um-die-Uhr-Überwachung: 24/7-Überwachung der IT-Umgebung durch ein Team von Sicherheitsexperten, um Bedrohungen in Echtzeit zu erkennen. Proaktive Bedrohungserkennung: Einsatz fortschrittlicher Technologien zur Identifizierung von Anomalien und potenziellen Bedrohungen, bevor sie Schaden anrichten können. Schnelle Reaktion auf Vorfälle: Schnelle Analyse und Reaktion auf erkannte Bedrohungen, um deren Auswirkungen zu minimieren. Integration mit bestehenden Sicherheitslösungen: Nahtlose Integration in vorhandene Kaspersky-Sicherheitsprodukte für einen ganzheitlichen Schutzansatz. Regelmäßige Berichterstattung: Detaillierte Berichte über Sicherheitsvorfälle und empfohlene Maßnahmen zur kontinuierlichen Verbesserung der Sicherheitslage. Vorteile für Ihr Unternehmen Erhöhter Schutz: Durch die Kombination aus automatisierter Erkennung und menschlicher Expertise wird ein höheres Maß an Sicherheit erreicht. Kosteneffizienz: Reduziert die Notwendigkeit, ein internes Security Operations Center (SOC) aufzubauen, und spart somit Ressourcen. Skalierbarkeit: Anpassbar an die spezifischen Bedürfnisse von Unternehmen jeder Größe und Branche. Compliance-Unterstützung: Hilft bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsstandards. Transparenz: Bietet klare Einblicke in die Sicherheitslage des Unternehmens und identifizierte Bedrohungen. Integration und Kompatibilität Das Kaspersky MDR Optimum Add-on ist so konzipiert, dass es nahtlos in bestehende Kaspersky-Sicherheitslösungen integriert werden kann. Es unterstützt die folgenden Endpoint Protection Platform (EPP)-Anwendungen: Kaspersky Endpoint Security für Windows Kaspersky Endpoint Security für Linux Kaspersky Endpoint Security für Mac Kaspersky Security für Windows Server mit Kaspersky Endpoint Agent für Windows Die Integration erfolgt über das Kaspersky Security Center, das als zentrale Management-Konsole dient. Dies ermöglicht eine einheitliche Verwaltung und Überwachung aller Sicherheitskomponenten.58,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mann, Michael: On WarsOn Wars , A history of wars through the ages and across the world, and the irrational calculations that so often lie behind them Benjamin Franklin once said, “There never was a good war or a bad peace.” But what determines whether war or peace is chosen? Award-winning sociologist Michael Mann concludes that it is a handful of political leaders—people with emotions and ideologies, and constrained by inherited culture and institutions—who undertake such decisions, usually irrationally choosing war and seldom achieving their desired results. Mann examines the history of war through the ages and across the globe—from ancient Rome to Ukraine, from imperial China to the Middle East, from Japan and Europe to Latin and North America. He explores the reasons groups go to war, the different forms of wars, how warfare has changed and how it has stayed the same, and the surprising ways in which seemingly powerful countries lose wars. In masterfully combining ideological, economic, political, and military analysis, Mann offers new insight into the many consequences of choosing war. , > , Erscheinungsjahr: 20250225, Autoren: Mann, Michael, Seitenzahl/Blattzahl: 616, Themenüberschrift: HISTORY / Military / General, Keyword: Military;Warfare;World War I;World War II, Fachschema: Militärgeschichte, Fachkategorie: Krieg und Verteidigung~Militärgeschichte, Warengruppe: TB/Geschichte/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 156, Höhe: 39, Gewicht: 816, Produktform: Kartoniert, Genre: Importe,23,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was bedeutet "On-Chip-On-Board-Grafiklösung"?
Eine "On-Chip-On-Board-Grafiklösung" bezieht sich auf eine integrierte Grafikeinheit, die auf dem Hauptprozessor (On-Chip) und dem Motherboard (On-Board) eines Computers platziert ist. Diese Lösung ermöglicht es dem Computer, Grafiken und Videos ohne eine separate dedizierte Grafikkarte zu verarbeiten. On-Chip-On-Board-Grafiklösungen sind in der Regel weniger leistungsstark als dedizierte Grafikkarten, eignen sich jedoch gut für alltägliche Aufgaben und sparen Kosten und Energie. **
-
Kann man Wurmspot-on nach Flohspot-on benutzen?
Es wird empfohlen, vor der Verwendung von Wurmspot-on-Produkten nach Flohspot-on-Produkten zu warten. Dies liegt daran, dass einige Wurmspot-on-Produkte auch gegen Flöhe wirksam sein können. Es ist wichtig, die Anweisungen auf den Produkten zu lesen und gegebenenfalls einen Tierarzt zu konsultieren, um sicherzustellen, dass die Produkte sicher und effektiv kombiniert werden können. **

Si on
me demande de décrire ma personnalité en trois mots, je dirais que je suis calme, réfléchi et empathique. J'aime prendre le temps de réfléchir avant de prendre des décisions et j'essaie toujours de comprendre les sentiments des autres. **
Wie lautet der Titel des Liedes mit dem Refrain "Come on, come on, come on"?
Der Titel des Liedes mit dem Refrain "Come on, come on, come on" ist "Come On" von The Rolling Stones. **
Top-Angebote
Produkte zum Begriff Photoelectric-Detection-on-Derived:
-
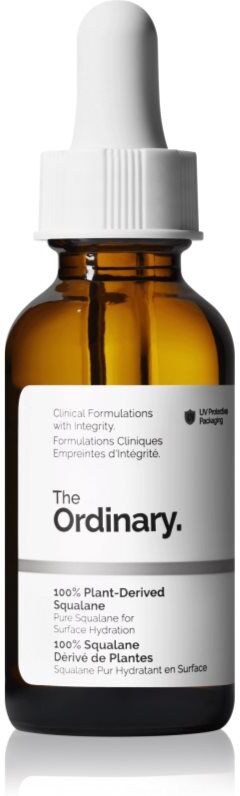
The Ordinary 100% Plant-Derived Squalane hydratisierendes Serum 30 mlThe Ordinary 100% Plant-Derived Squalane, 30 ml, Gesichtsserum für Damen, Haben Sie den Eindruck, dass Ihre Haut mehr braucht, als sie von Ihrer Gesichtscreme bekommt? Das The Ordinary 100% Plant-Derived Squalane Gesichtsserum ist eine tolle Ergänzung zu Ihrer Pflegeroutine – Ihre Haut wird verwöhnt und intensiv gepflegt. Dank der hohen Konzentration effektiver aktiver Inhaltsstoffe wirkt es viel intensiver und schneller als eine gewöhnliche Augen- oder Gesichtscreme. Seine flüssige Konsistenz erleichtert die Anwendung und sorgt für ein schnelles Einziehen. Eigenschaften: wirkt Unvollkommenheiten entgegen gibt der Haut ihre Frische und jugendliche Schönheit zurück spendet Feuchtigkeit und pflegt hellt auf verfeinert Zusammensetzung: ist vegan ohne Öl Anwendung: Klopfen Sie eine angemessene Menge des Serums sanft mit den Fingerspitzen in die saubere Haut ein. Im Gesicht, am Hals und auf dem Dekolleté benutzen. Morgens und/oder abends anwenden.12,00 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response Optimum Add-onKaspersky Endpoint Detection and Response Optimum Add-on: Erweiterter Schutz für Ihre Endgeräte In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen Cyberbedrohungen ausgesetzt. Um diesen effektiv zu begegnen, bietet das Kaspersky Endpoint Detection and Response (EDR) Optimum Add-on eine umfassende Lösung zur Erkennung und Abwehr von Bedrohungen auf Endgeräten. Dieses Add-on erweitert die Funktionalitäten bestehender Kaspersky-Sicherheitslösungen und bietet einen proaktiven Schutz vor modernen Angriffen. Überblick über das Kaspersky EDR Optimum Add-on Das Kaspersky EDR Optimum Add-on wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Es integriert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen des Kaspersky EDR Optimum Add-ons Erweiterte Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an. Bitte beachten Sie, dass für die Nutzung des Kaspersky EDR Optimum Add-ons eine stabile Internetverbindung erforderlich ist, insbesondere für Updates und den Zugriff auf Bedrohungsinformationen.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response Expert Add-onKaspersky Endpoint Detection and Response Expert Add-on Maximale Sicherheit für Ihre IT-Infrastruktur Kaspersky Endpoint Detection and Response Expert Add-on – kurz Kaspersky EDR Expert – ist eine leistungsstarke Cloud-Lösung, die speziell entwickelt wurde, um die IT-Infrastruktur von Unternehmen vor hochkomplexen Cyberbedrohungen zu schützen. Diese moderne Sicherheitslösung vereint automatische Bedrohungserkennung mit effektiven Reaktionsmöglichkeiten, um gezielte Angriffe wie neue Exploits, Ransomware, Fileless-Angriffe und Methoden, die legitime Systemwerkzeuge missbrauchen, erfolgreich abzuwehren. Kaspersky EDR Expert überwacht und analysiert den Fortschritt von Bedrohungen in Echtzeit und stellt Sicherheitsbeauftragten oder Administratoren detaillierte Informationen über potenzielle Angriffe zur Verfügung. So kann eine zeitnahe manuelle Reaktion erfolgen oder es werden vordefinierte automatische Maßnahmen aktiviert, um Schäden zu verhindern. Zusätzlich bietet die Lösung Funktionen für die Entwicklung benutzerdefinierter Regeln und ermöglicht umfassendes Threat Hunting , um mögliche Schwachstellen proaktiv aufzuspüren. Die wichtigsten Komponenten im Überblick 1. EPP-Anwendungen (Endpoint Protection Platform) Die Kaspersky EPP-Anwendungen, die die Funktionalität von Kaspersky EDR Expert unterstützen, werden auf separaten Geräten innerhalb der IT-Infrastruktur des Unternehmens installiert. Diese Anwendungen überwachen kontinuierlich: Prozesse, die auf den geschützten Geräten ablaufen Geöffnete Netzwerkverbindungen Veränderte oder neu erstellte Dateien Durch diese lückenlose Überwachung wird sichergestellt, dass verdächtige Aktivitäten umgehend erkannt und gestoppt werden können. 2. Zentrale Verwaltung der Netzwerksicherheit Über die Kaspersky Security Center Cloud Console können Administratoren die gesamte Netzwerksicherheit zentral steuern. Folgende Funktionen stehen zur Verfügung: Festlegung und Überwachung von Sicherheitsrichtlinien Überwachung und Analyse von Sicherheitsvorfällen Zentrale Verteilung von Software-Updates und Patches 3. Kaspersky Security Center Network Agent Der Kaspersky Security Center Network Agent stellt die Verbindung zwischen dem Administrationsserver und den Kaspersky-Anwendungen auf den Netzwerkgeräten her. Dadurch können Informationen in Echtzeit übertragen und Sicherheitsmaßnahmen unmittelbar eingeleitet werden. 4. Threat Intelligence Kaspersky EDR Expert nutzt die Infrastruktur des Kaspersky Security Network (KSN) , um auf eine umfangreiche Wissensdatenbank zuzugreifen. Diese enthält Informationen über die Reputation von Dateien, Webressourcen und Software. Die Vorteile: Schnellere Reaktionen auf Bedrohungen Verbesserte Leistung der Schutzkomponenten Reduzierte Anzahl von Fehlalarmen Für Kaspersky EDR Expert kommt das Kaspersky Private Security Network (KPSN) zum Einsatz, das Daten regional speichert und nicht an das öffentliche KSN weitergibt. Unterstützte Versionen für Kaspersky Endpoint Detection and Response Expert Produkt Unterstützte Version Kaspersky Security Center Cloud Console Aktuelle Version (Cloud-basiert, keine spezifische Nummer) Kaspersky Security Center Network Agent 13.2.2 Kaspersky Endpoint Security for Windows 11.8 oder höher108,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Ähnliche Suchbegriffe für Photoelectric-Detection-on-Derived
-
Kaspersky Managed Detection and Response Optimum Add-onKaspersky Managed Detection and Response Optimum Add-on – Erweiterter Schutz für Unternehmen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen Cyberbedrohungen ausgesetzt. Das **Kaspersky Managed Detection and Response (MDR) Optimum Add-on** bietet eine erweiterte Sicherheitslösung, die proaktive Bedrohungserkennung und -abwehr kombiniert, um Unternehmen vor modernen Cyberangriffen zu schützen. Überblick über das Kaspersky MDR Optimum Add-on Das Kaspersky MDR Optimum Add-on ist eine Erweiterung der bestehenden Sicherheitslösungen von Kaspersky und wurde speziell entwickelt, um Unternehmen einen umfassenden Schutz vor fortschrittlichen Bedrohungen zu bieten. Es kombiniert automatisierte Erkennungsmechanismen mit menschlicher Expertise, um Bedrohungen frühzeitig zu identifizieren und effektiv darauf zu reagieren. :contentReference[oaicite:0]{index=0} Hauptfunktionen Rund-um-die-Uhr-Überwachung: 24/7-Überwachung der IT-Umgebung durch ein Team von Sicherheitsexperten, um Bedrohungen in Echtzeit zu erkennen. Proaktive Bedrohungserkennung: Einsatz fortschrittlicher Technologien zur Identifizierung von Anomalien und potenziellen Bedrohungen, bevor sie Schaden anrichten können. Schnelle Reaktion auf Vorfälle: Schnelle Analyse und Reaktion auf erkannte Bedrohungen, um deren Auswirkungen zu minimieren. Integration mit bestehenden Sicherheitslösungen: Nahtlose Integration in vorhandene Kaspersky-Sicherheitsprodukte für einen ganzheitlichen Schutzansatz. Regelmäßige Berichterstattung: Detaillierte Berichte über Sicherheitsvorfälle und empfohlene Maßnahmen zur kontinuierlichen Verbesserung der Sicherheitslage. Vorteile für Ihr Unternehmen Erhöhter Schutz: Durch die Kombination aus automatisierter Erkennung und menschlicher Expertise wird ein höheres Maß an Sicherheit erreicht. Kosteneffizienz: Reduziert die Notwendigkeit, ein internes Security Operations Center (SOC) aufzubauen, und spart somit Ressourcen. Skalierbarkeit: Anpassbar an die spezifischen Bedürfnisse von Unternehmen jeder Größe und Branche. Compliance-Unterstützung: Hilft bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsstandards. Transparenz: Bietet klare Einblicke in die Sicherheitslage des Unternehmens und identifizierte Bedrohungen. Integration und Kompatibilität Das Kaspersky MDR Optimum Add-on ist so konzipiert, dass es nahtlos in bestehende Kaspersky-Sicherheitslösungen integriert werden kann. Es unterstützt die folgenden Endpoint Protection Platform (EPP)-Anwendungen: Kaspersky Endpoint Security für Windows Kaspersky Endpoint Security für Linux Kaspersky Endpoint Security für Mac Kaspersky Security für Windows Server mit Kaspersky Endpoint Agent für Windows Die Integration erfolgt über das Kaspersky Security Center, das als zentrale Management-Konsole dient. Dies ermöglicht eine einheitliche Verwaltung und Überwachung aller Sicherheitskomponenten.58,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mann, Michael: On WarsOn Wars , A history of wars through the ages and across the world, and the irrational calculations that so often lie behind them Benjamin Franklin once said, “There never was a good war or a bad peace.” But what determines whether war or peace is chosen? Award-winning sociologist Michael Mann concludes that it is a handful of political leaders—people with emotions and ideologies, and constrained by inherited culture and institutions—who undertake such decisions, usually irrationally choosing war and seldom achieving their desired results. Mann examines the history of war through the ages and across the globe—from ancient Rome to Ukraine, from imperial China to the Middle East, from Japan and Europe to Latin and North America. He explores the reasons groups go to war, the different forms of wars, how warfare has changed and how it has stayed the same, and the surprising ways in which seemingly powerful countries lose wars. In masterfully combining ideological, economic, political, and military analysis, Mann offers new insight into the many consequences of choosing war. , > , Erscheinungsjahr: 20250225, Autoren: Mann, Michael, Seitenzahl/Blattzahl: 616, Themenüberschrift: HISTORY / Military / General, Keyword: Military;Warfare;World War I;World War II, Fachschema: Militärgeschichte, Fachkategorie: Krieg und Verteidigung~Militärgeschichte, Warengruppe: TB/Geschichte/Allgemeines/Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 235, Breite: 156, Höhe: 39, Gewicht: 816, Produktform: Kartoniert, Genre: Importe,23,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fauci, Anthony: On CallOn Call , A Doctor's Journey in Public Service , > , Erscheinungsjahr: 20240618, Produktform: Leinen, Autoren: Fauci, Anthony, Abbildungen: 1-16PP B&W PHOTO INSERT, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Political, Keyword: books best sellers;best selling books;new york times best sellers;fauci autobiography;fauci memoir;dr. fauci book;doctors;healthcare;medical;dr fauci;dr. fauci;dr fauci book;fauci book;public health;anthony fauci book;medicine;doctor;memoirs;health;covid;memoir;fauci;anthony fauci;biography books;dr fauci books;dr anthony fauci book;dr anthony fauci;anthony fauci autobiography;medical nonfiction;pandemic books nonfiction;political books;biography;biographies;autobiographies;wellness, Fachschema: Corona Virus - COVID-19 - SARS-CoV-2~Virus / Corona Virus~Englische Bücher / Biografie, Erinnerung~Englische Bücher / Politik- u. Sozialwissenschaft~Erinnerung / Medizin, Psychologie~USA / Erinnerung, Brief, Tagebuch~Infektion, Fachkategorie: Biografien: Wissenschaft, Technologie und Medizin~Politische Führer und Führung~Infektiöse und ansteckende Krankheiten, Imprint-Titels: Viking, Warengruppe: HC/Politikwissenschaft, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 158, Höhe: 40, Gewicht: 716, Produktform: Gebunden, Genre: Importe,28,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Managed Detection and Response Optimum Add-onKaspersky Managed Detection and Response Optimum Add-on – Erweiterter Schutz für Unternehmen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen Cyberbedrohungen ausgesetzt. Das **Kaspersky Managed Detection and Response (MDR) Optimum Add-on** bietet eine erweiterte Sicherheitslösung, die proaktive Bedrohungserkennung und -abwehr kombiniert, um Unternehmen vor modernen Cyberangriffen zu schützen. Überblick über das Kaspersky MDR Optimum Add-on Das Kaspersky MDR Optimum Add-on ist eine Erweiterung der bestehenden Sicherheitslösungen von Kaspersky und wurde speziell entwickelt, um Unternehmen einen umfassenden Schutz vor fortschrittlichen Bedrohungen zu bieten. Es kombiniert automatisierte Erkennungsmechanismen mit menschlicher Expertise, um Bedrohungen frühzeitig zu identifizieren und effektiv darauf zu reagieren. :contentReference[oaicite:0]{index=0} Hauptfunktionen Rund-um-die-Uhr-Überwachung: 24/7-Überwachung der IT-Umgebung durch ein Team von Sicherheitsexperten, um Bedrohungen in Echtzeit zu erkennen. Proaktive Bedrohungserkennung: Einsatz fortschrittlicher Technologien zur Identifizierung von Anomalien und potenziellen Bedrohungen, bevor sie Schaden anrichten können. Schnelle Reaktion auf Vorfälle: Schnelle Analyse und Reaktion auf erkannte Bedrohungen, um deren Auswirkungen zu minimieren. Integration mit bestehenden Sicherheitslösungen: Nahtlose Integration in vorhandene Kaspersky-Sicherheitsprodukte für einen ganzheitlichen Schutzansatz. Regelmäßige Berichterstattung: Detaillierte Berichte über Sicherheitsvorfälle und empfohlene Maßnahmen zur kontinuierlichen Verbesserung der Sicherheitslage. Vorteile für Ihr Unternehmen Erhöhter Schutz: Durch die Kombination aus automatisierter Erkennung und menschlicher Expertise wird ein höheres Maß an Sicherheit erreicht. Kosteneffizienz: Reduziert die Notwendigkeit, ein internes Security Operations Center (SOC) aufzubauen, und spart somit Ressourcen. Skalierbarkeit: Anpassbar an die spezifischen Bedürfnisse von Unternehmen jeder Größe und Branche. Compliance-Unterstützung: Hilft bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsstandards. Transparenz: Bietet klare Einblicke in die Sicherheitslage des Unternehmens und identifizierte Bedrohungen. Integration und Kompatibilität Das Kaspersky MDR Optimum Add-on ist so konzipiert, dass es nahtlos in bestehende Kaspersky-Sicherheitslösungen integriert werden kann. Es unterstützt die folgenden Endpoint Protection Platform (EPP)-Anwendungen: Kaspersky Endpoint Security für Windows Kaspersky Endpoint Security für Linux Kaspersky Endpoint Security für Mac Kaspersky Security für Windows Server mit Kaspersky Endpoint Agent für Windows Die Integration erfolgt über das Kaspersky Security Center, das als zentrale Management-Konsole dient. Dies ermöglicht eine einheitliche Verwaltung und Überwachung aller Sicherheitskomponenten.149,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "On-Chip-On-Board-Grafiklösung"?
Eine "On-Chip-On-Board-Grafiklösung" bezieht sich auf eine integrierte Grafikeinheit, die auf dem Hauptprozessor (On-Chip) und dem Motherboard (On-Board) eines Computers platziert ist. Diese Lösung ermöglicht es dem Computer, Grafiken und Videos ohne eine separate dedizierte Grafikkarte zu verarbeiten. On-Chip-On-Board-Grafiklösungen sind in der Regel weniger leistungsstark als dedizierte Grafikkarten, eignen sich jedoch gut für alltägliche Aufgaben und sparen Kosten und Energie. **
-
Kann man Wurmspot-on nach Flohspot-on benutzen?
Es wird empfohlen, vor der Verwendung von Wurmspot-on-Produkten nach Flohspot-on-Produkten zu warten. Dies liegt daran, dass einige Wurmspot-on-Produkte auch gegen Flöhe wirksam sein können. Es ist wichtig, die Anweisungen auf den Produkten zu lesen und gegebenenfalls einen Tierarzt zu konsultieren, um sicherzustellen, dass die Produkte sicher und effektiv kombiniert werden können. **
-
Si on
me demande de décrire ma personnalité en trois mots, je dirais que je suis calme, réfléchi et empathique. J'aime prendre le temps de réfléchir avant de prendre des décisions et j'essaie toujours de comprendre les sentiments des autres. **
-
Wie lautet der Titel des Liedes mit dem Refrain "Come on, come on, come on"?
Der Titel des Liedes mit dem Refrain "Come on, come on, come on" ist "Come On" von The Rolling Stones. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.